

blueDoc.
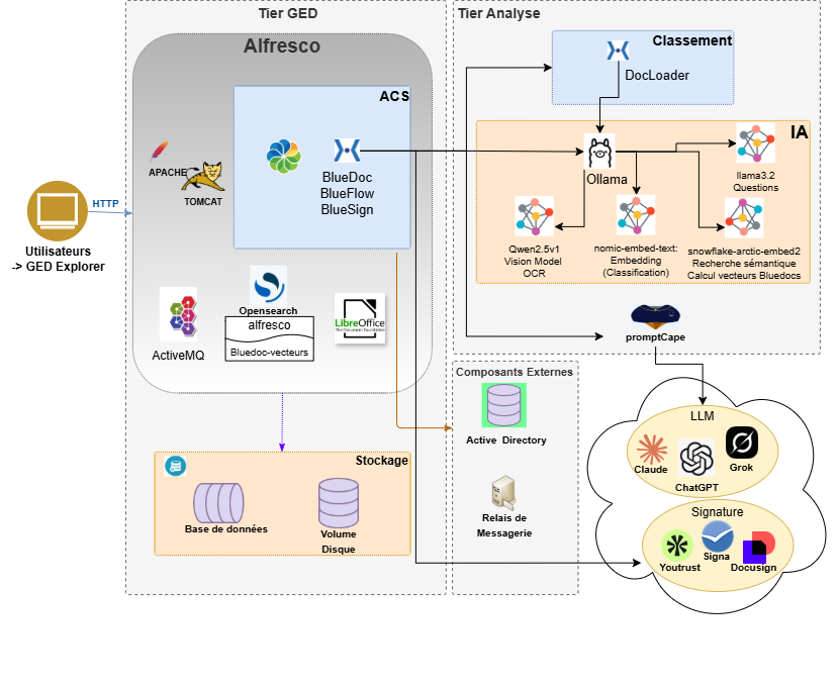
blueDoc est une couche d’expérience au-dessus d’Alfresco (et bientôt Effalia), à approche inversée : le système capture, classe et organise les documents ; l’utilisateur supervise par exception. Le classement est entièrement porté par les métadonnées (metadata-driven) : l’arborescence physique du référentiel documentaire est technique et neutre, les vues présentées aux utilisateurs sont des vues virtuelles calculées — y compris des vues personnelles propres à chaque utilisateur.
Cette couche en plus d’introduire cette notion de « non-plan de classement » vient avec un client « windows explorer » -like pour que les utilisateurs n’aient plus à apprendre une énième interface de GED et que les actions mal maitrisées de permissions, héritage, édition, verrouillage, recherche, liens, archivage, océrisation, échéances, journalisation, pseudonymisation, tâches, purge leur soient automatisés.
Pour les utilisateurs et applications versantes
- Automatisation :
- Du classement automatique des documents entrants avec docLoader
- Du plan de classement via des vues virtuelles
- De la gestion des métadonnées d’archivage avec docLoader
- De l’océrisation avec docLoader
- De l’apprentissage des motifs de classement avec docLoader
- Des référentiels de valeurs synchronisés depuis les applications métier avec docLoader
- Des liens entre documents
- Du versioning
- Des échéances
- De la journalisation des actions manuelles et automatiques
- De la pose des droits via les sensibilités et zones avec docLoader
- De la pseudonymisation des documents si envoi distant via PromptCape
- De la purge des corbeilles
- Extensions :
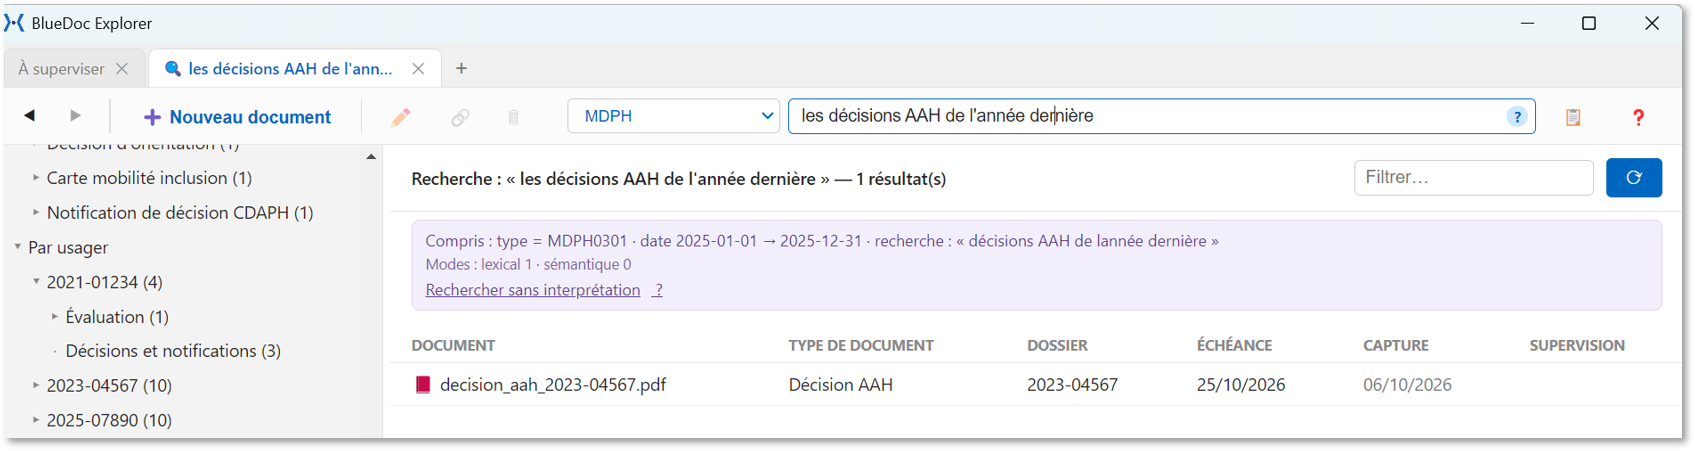
- Recherche en langage naturel
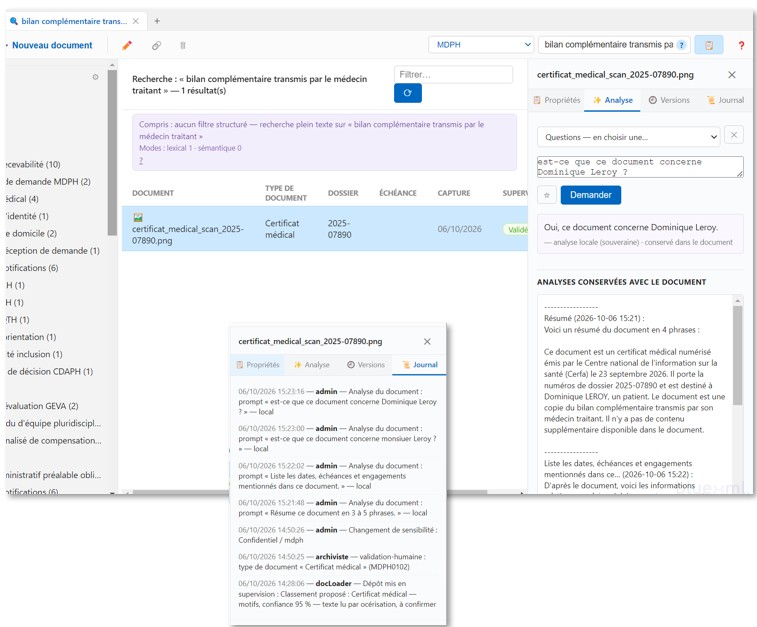
- Analyse de document de type résumé, dates, points clés, questions ouvertes dans document
- Analyse d’ensemble de documents type synthèse, vérification de cohérence ou prompts
- Questions générales ou sur corpus documentaire
- Publication (changement de sensibilité, copie PDF liée) au fil du cycle de vie
- Edition en ligne directe ou WOPI vers Office serveur
- Validation documentaire via BlueFlow
- Signature électronique via BlueSign
- Conformité :
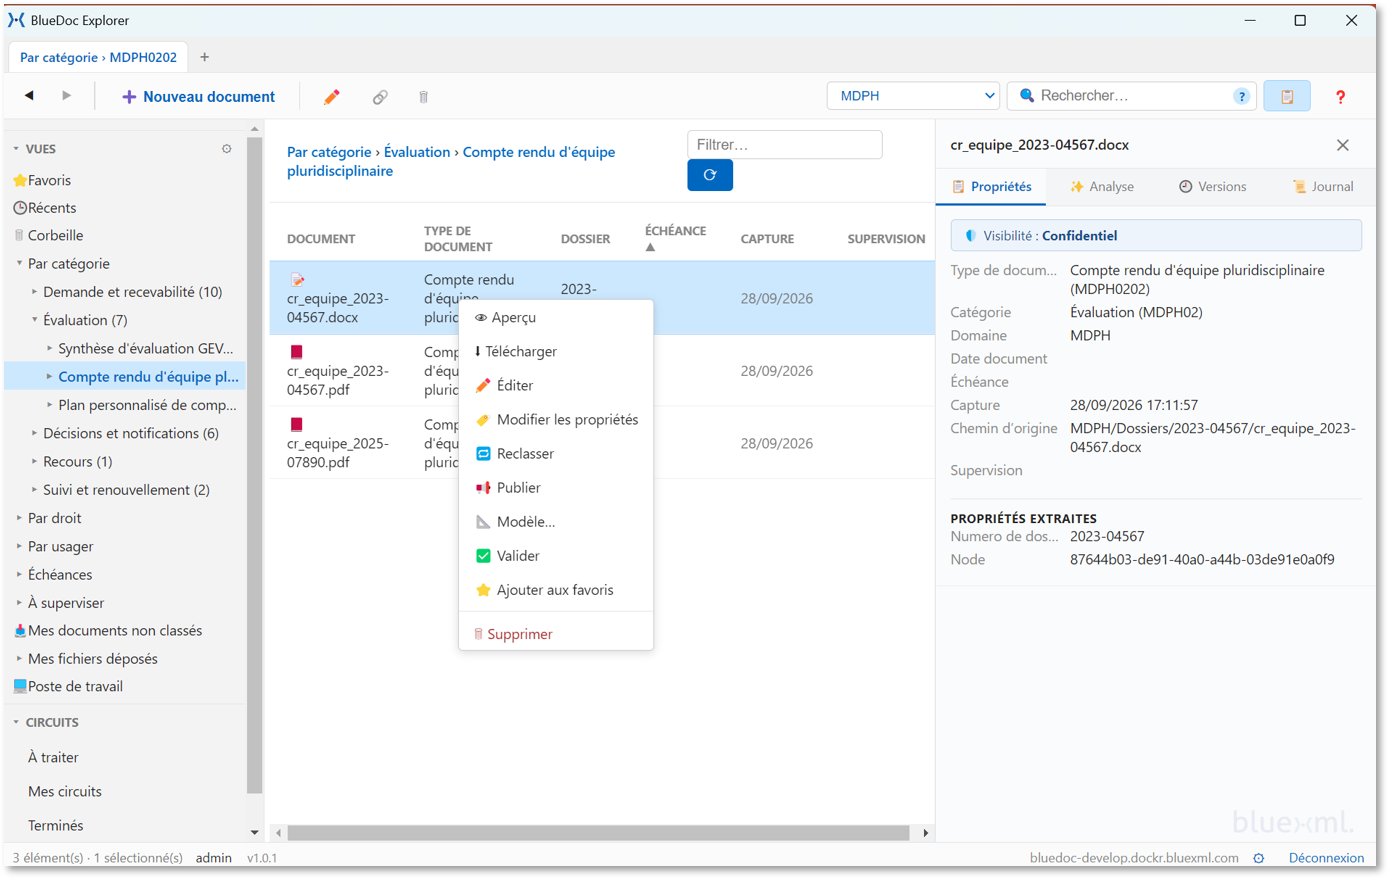
- BlueDoc Explorer 100% conforme RGAA 4.1 sur les critères applicables
Conformité RGAA
Déclaration au format attendu par le RGAA 4.1 pour la version 1.0.9 de l'Explorer, établie par l'éditeur qui le livre. Un organisme qui déploie l'Explorer pour ses propres utilisateurs reprend cette déclaration et renseigne les éléments restés entre crochets (contact, voies de recours internes) ; les éléments techniques sont ceux constatés sur le renderer de l'Explorer à la date indiquée. La déclaration se publie sur une page accessible depuis chaque écran de l'application (l'aide embarquée convient).
Déclaration d'accessibilité
BlueXML s'engage à rendre son application accessible conformément à l'article 47 de la loi n° 2005-102 du 11 février 2005.
Cette déclaration d'accessibilité s'applique à l'application BlueDoc Explorer, client lourd Windows et client web, version 1.0.9.
État de conformité
BlueDoc Explorer version 1.0.9 est totalement conforme avec le référentiel général d'amélioration de l'accessibilité, RGAA version 4.1, sur les critères applicables, dans les limites des contenus non soumis à l'obligation énumérés ci-dessous.
Résultats des tests
L'audit de conformité réalisé en interne par BlueXML les 14 et 15 octobre 2026 révèle que 100 % des critères applicables du RGAA version 4.1 sont respectés.
Éléments de l'audit : lecture du code, harnais automatique sur 57 états d'écran (règles axe, vérifications clavier, arbre d'accessibilité exposé aux technologies d'assistance), soit 64 critères applicables, 64 conformes, 42 non applicables ; puis vérification sur poste Windows 11 avec le lecteur d'écran NVDA le 15 octobre 2026, selon le protocole de accessibilite.md, sans écart constaté. Cette vérification a été conduite par l'équipe de développement ; une vérification par une personne non voyante, utilisatrice quotidienne d'un lecteur d'écran, n'a pas encore eu lieu et reste recommandée avant la mise en service chez un organisme.
Contenus non accessibles
Non-conformités
Aucune non-conformité constatée par l'audit interne des 14 et 15 octobre 2026.
Dérogations pour charge disproportionnée
Aucune.
Contenus non soumis à l'obligation d'accessibilité
- Documents bureautiques et PDF déposés par les utilisateurs dans la GED, affichés dans l'aperçu : contenus de tiers, non produits ni contrôlés par l'application.
- Rendus de documents produits par le serveur de transformation (aperçu PDF d'un document bureautique) : contenus dérivés des documents déposés.
Établissement de cette déclaration d'accessibilité
Cette déclaration a été établie le 15 octobre 2026.
Technologies utilisées pour la réalisation de l'application
- HTML, CSS, JavaScript (renderer), rendu par Chromium dans une fenêtre Electron (client lourd) ou dans un navigateur (client web).
- WAI-ARIA 1.2 pour les composants : arbre, listes d'onglets, menu, grille, dialogues, séparateurs, zones vivantes.
Environnement de test
Les vérifications ont été réalisées avec les combinaisons suivantes :
- Outil automatique axe-core 4.14.0 sur Chromium 152.0.7977.167 embarqué dans Electron 44.8.0, trois thèmes, largeurs 1 280, 480 et 320 px.
- Windows 11 et NVDA 2026.2 avec le Chromium embarqué du client lourd.
- [Navigateur et lecteur d'écran du client web, le cas échéant.]
Outils pour évaluer l'accessibilité
- Harnais
tools/a11y/audit.js(axe-core, protocole DevTools pour l'arbre d'accessibilité, vérifications clavier et de reflux). - Grille RGAA 4.1 par critère (
docs/accessibilite.md). - Lecteur d'écran NVDA pour la vérification sur poste.
Pages de l'application ayant fait l'objet de la vérification de conformité
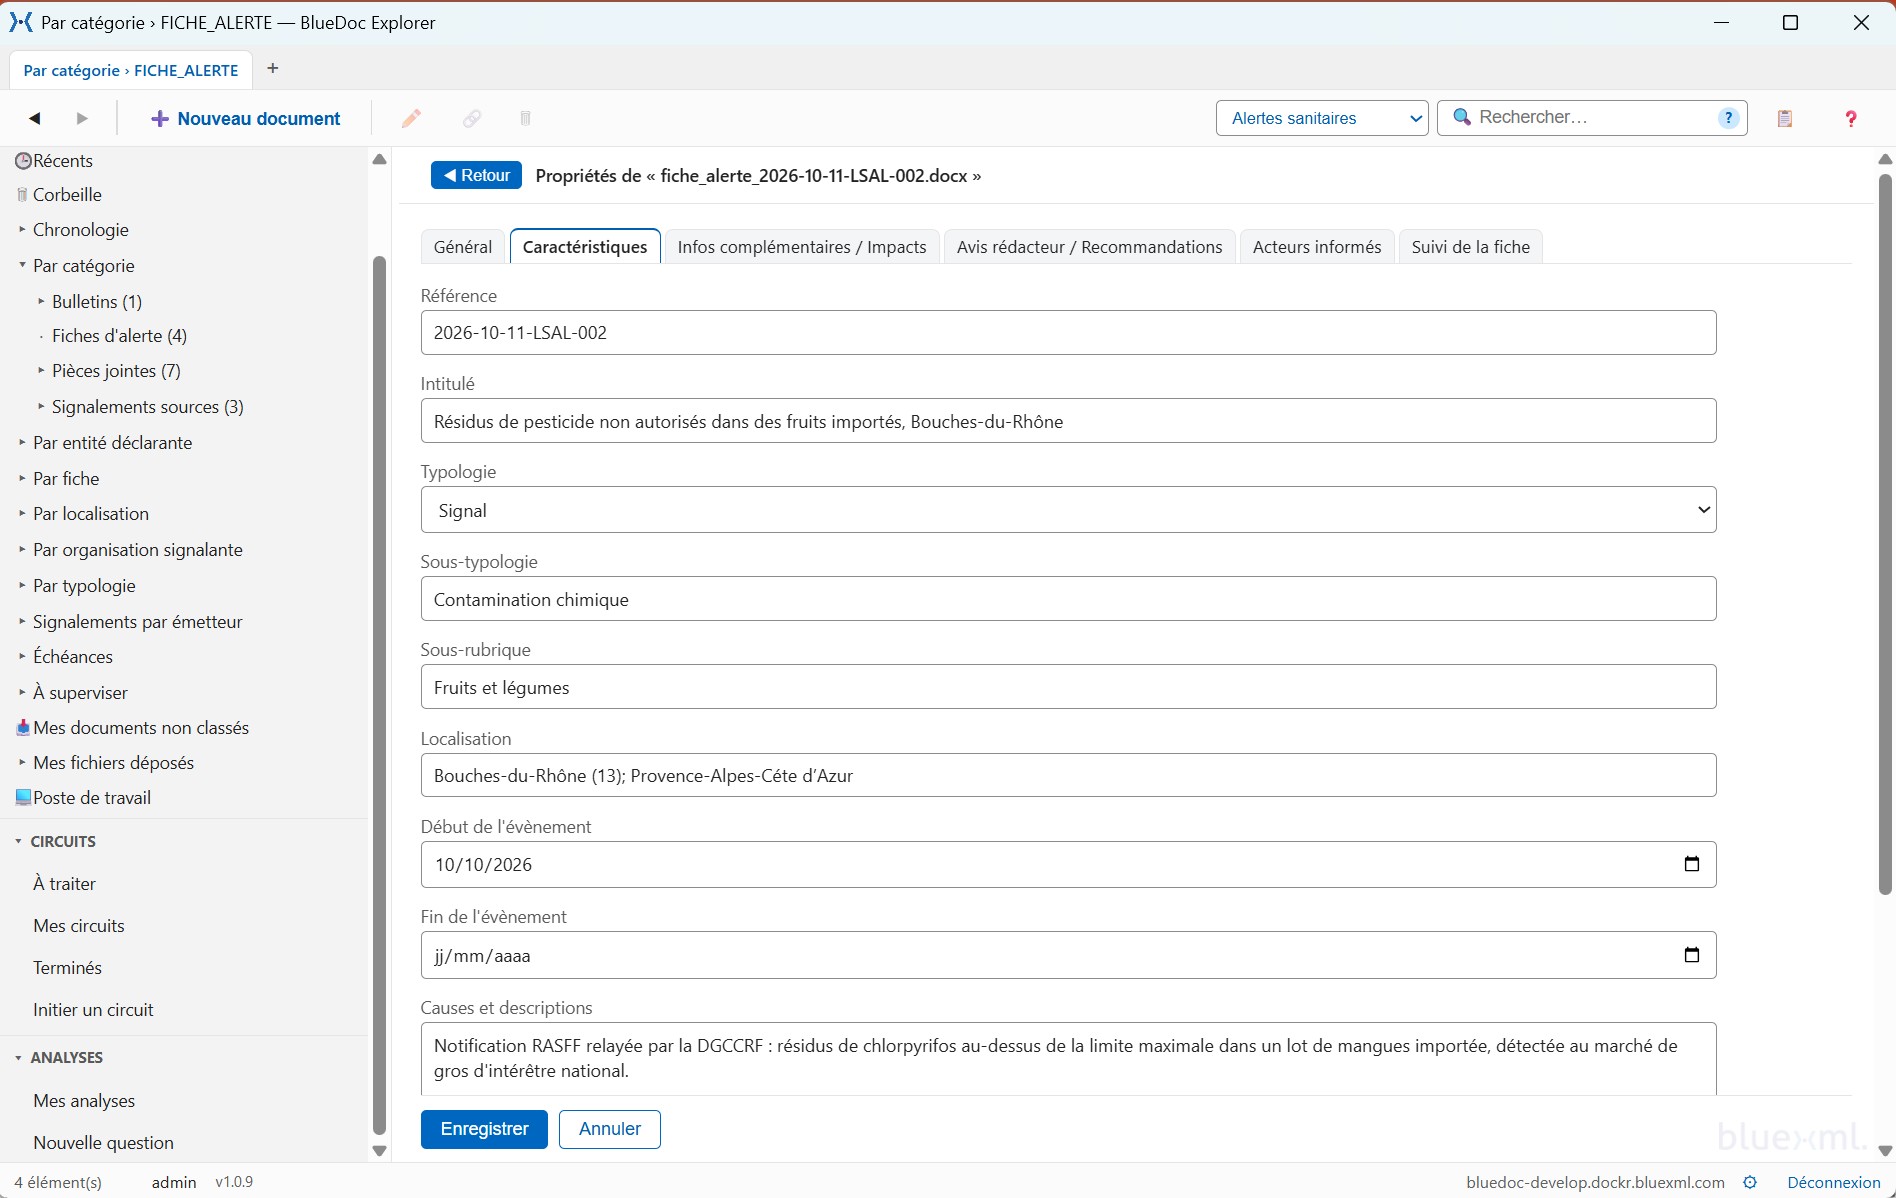
Connexion ; vues et liste de documents ; arbre des vues ; panneau des détails (propriétés, analyse, versions, journal) et ses formulaires ; page des propriétés ; menu contextuel et sélection multiple ; recherche ; démarrage d'une validation ; demande sur une sélection ; publication ; boîtes de confirmation ; Nouveau document ; circuits (liste, détail, initiation) ; analyses (liste, fil) ; gestion des vues ; préférences ; aide ; poste de travail ; corbeille.
Retour d'information et contact
Si vous n'arrivez pas à accéder à un contenu ou à un service, vous pouvez contacter le responsable de l'application pour être orienté vers une alternative accessible ou obtenir le contenu sous une autre forme.
- Courriel : info@bluexml.com
- Téléphone : +33 (0)2 40 46 62 78
Voies de recours
Si vous constatez un défaut d'accessibilité vous empêchant d'accéder à un contenu ou une fonctionnalité de l'application, que vous nous le signalez et que vous ne parvenez pas à obtenir une réponse de notre part, vous êtes en droit de faire parvenir vos doléances ou une demande de saisine au Défenseur des droits.
- Écrire un message au Défenseur des droits : https://formulaire.defenseurdesdroits.fr/
- Contacter le délégué du Défenseur des droits dans votre région : https://www.defenseurdesdroits.fr/saisir/delegues
- Envoyer un courrier par la poste (gratuit, ne pas mettre de timbre) : Défenseur des droits, Libre réponse 71120, 75342 Paris CEDEX 07.
Conformité Sécurité
Dossier d'homologation de blueDoc (plateforme ACS, Explorer, docLoader, pile docker, chaîne CI), structuré selon le guide ANSSI « L'homologation de sécurité en 9 étapes » et le RGS (référentiel général de sécurité). Il reprend l'inventaire, l'analyse de risques, la grille d'exigences, le harnais et les faits d'exploitation de docs/securite.md interne à blueDoc, et ajoute ce que l'homologation demande en plus : la stratégie, les acteurs, les risques résiduels, les décisions à prendre et le maintien en condition de sécurité.
Les éléments fournis par l'éditeur sont rédigés ; ceux qui relèvent de l'établissement client sont marqués établissement et restent à compléter.
1. Système à homologuer
| Composant | Rôle | Exposition |
|---|---|---|
Plateforme (bluedoc-platform, blueFlow) | Modules ACS : classement, recherche, vues, circuits, assistant | Webscripts authentifiés derrière le proxy TLS |
| BlueDoc Explorer | Client lourd Electron sur le poste Windows | Poste de l'utilisateur, HTTPS vers ACS |
| Client web | Même renderer servi par un serveur statique | Navigateur |
| docLoader | Classement automatique, extraction, apprentissage | Réseau interne ; interface d'administration derrière le proxy |
| ACS, ATS, OpenSearch, PostgreSQL, ActiveMQ | Dépôt, transformations, index, base, messagerie interne | Réseau docker interne, seul ACS publié |
| Ollama et PromptCape (option) | Modèles de langage locaux ; pseudonymisation vers un fournisseur distant | Réseau interne, pare-feu |
| Chaîne CI GitLab | Construction, scans, déploiement de l'instance de test | Runners, démon docker distant |
Environnements : pile de test (démon docker distant, proxy inverse TLS), pile locale du poste de développement (docker/docker-compose.yml), déploiement chez l'établissement (docs/deploiement-client.md).
Données traitées : documents métier dont données personnelles (RH, usagers, signalements sanitaires nominatifs), identifiants des utilisateurs, secrets techniques, textes soumis aux modèles de langage.
Hors périmètre du dossier : postes de travail et annuaire de l'établissement, réseau et hébergement de l'instance de production, fournisseur d'identité, fournisseur d'IA distant (contrat de l'établissement).
2. Stratégie d'homologation
| Élément | Contenu |
|---|---|
| Référentiels | OWASP ASVS 4.0 niveau 2, liste de contrôle Electron, guide d'hygiène ANSSI, benchmarks CIS Docker, RGS |
| Démarche | Dossier documentaire (ce document et docs/securite.md), harnais automatisé rejoué à chaque pipeline, audit ou test d'intrusion commandé par l'établissement (étape 7) |
| Autorité d'homologation | établissement : à désigner (direction du système d'information ou responsable désigné) |
| Durée proposée | Trois ans, avec revue annuelle de la grille et du présent dossier, et revue à chaque composant ajouté |
| Conditions de maintien | Section 9 |
3. Acteurs
| Rôle | Tenu par | Responsabilités |
|---|---|---|
| Autorité d'homologation | établissement | Prononce la décision, accepte les risques résiduels |
| Référent sécurité (RSSI) | établissement | Instruit le dossier, commande l'audit, suit les conditions de maintien |
| Délégué à la protection des données | établissement | Données personnelles traitées, durées de conservation, registre |
| Responsable du système | Éditeur | Tient la grille, le harnais, les corrections et le présent dossier |
| Exploitant | Éditeur sur la pile de test ; établissement sur son instance | Démon docker, secrets, sauvegardes, journaux, reconstruction des images |
| Administrateurs fonctionnels | établissement | Zones de sécurité, types et vues, comptes, circuits |
4. Analyse de risques
Échelles (EBIOS Risk Manager) : gravité 1 négligeable, 2 limitée, 3 importante, 4 critique ; vraisemblance 1 minime, 2 significative, 3 forte, 4 quasi certaine. Les niveaux sont estimés par l'éditeur à partir des mesures en place ; l'établissement les confirme avec sa connaissance du contexte (réseau, population, données).
| Réf. | Scénario | Biens | Gravité | Vraisemblance sans mesure | Mesures en place (grille) | Vraisemblance résiduelle |
|---|---|---|---|---|---|---|
| R1 | Un utilisateur authentifié lit des documents hors de ses droits par la recherche, une vue ou l'API | Documents, données personnelles | 4 | 3 | Droits revalidés côté serveur (ACL ACS sur chaque résultat, recherche sémantique comprise), zones de sécurité, webscripts authentifiés | 1 |
| R2 | Un contenu malveillant affiché par l'Explorer exécute du code dans le renderer puis atteint le poste par l'IPC | Poste, session | 3 | 2 | CSP, isolation du contexte, bac à sable, IPC borné (insideLocalRoot, registre des sources), encodage systématique, revue outillée des affectations HTML | 1 |
| R3 | Vol d'identifiants par force brute ou par un mot de passe persisté | Comptes, documents | 4 | 3 | Verrouillage ACS et docLoader, journal d'audit, mot de passe gardé en mémoire seulement, TLS | 1 |
| R4 | Fuite d'un secret technique par le dépôt, la CI, les journaux ou une image | Comptes techniques, dépôt | 4 | 2 | gitleaks bloquant en CI, variables masquées, docker/.env ignoré, secrets chiffrés en base docLoader, journaux vérifiés sans secret | 1 |
| R5 | Exploitation d'une vulnérabilité connue d'une dépendance ou d'une image | Services, données | 3 | 3 | Trivy et npm audit bloquants en CI, image docLoader reconstruite à chaque pipeline, image de base ACS reconstruite mensuellement, docLoader sans privilège | 2 (RR1) |
| R6 | Accès direct à un service interne (OpenSearch, docLoader, PromptCape, Ollama) | Index, base, textes | 4 | 2 | Aucun port publié hors proxy, PromptCape sur l'adresse locale, Ollama derrière pare-feu | 1 (RR2) |
| R7 | Exfiltration de texte par le canal d'IA distant | Textes des documents | 3 | 2 | Option désactivée par défaut, modèle local sinon, pseudonymisation PromptCape en passage | 1 |
| R8 | Fichier malveillant déposé (macro, exploitation d'un analyseur de format) | Serveur de transformation, postes des lecteurs | 3 | 2 | Transformation et extraction dans des conteneurs dédiés (ATS, Tika), tailles bornées, aucune exécution côté serveur | 2 (RR3) |
| R9 | Perte ou altération des données (panne, erreur, rançongiciel) | Dépôt, base, index, capital appris de docLoader | 4 | 2 | docker/backup.sh testé par restauration, restore.sh, sauvegarde H2 de docLoader, index reconstructible | 1 (RR6) |
| R10 | Mise à jour de l'Explorer remplacée sur le flux ou en transit | Postes des utilisateurs | 4 | 2 | Flux lu en HTTPS (relais bluedoc-explorer-feed, certificat Let's Encrypt) ; electron-updater compare le SHA-512 de l'installeur à celui annoncé par latest.yml | 1 (RR4) |
| R11 | Injection d'instructions par un document soumis au modèle de langage | Classement, propositions | 2 | 3 | La sortie du modèle n'est jamais exécutée ni interprétée comme instruction ; elle alimente une proposition soumise à supervision | 2 (RR7) |
| R12 | Action d'administration non tracée ou contestée | Imputabilité | 3 | 2 | Audit alfresco-access, journal de transparence par document, journaux docLoader et proxy, rotation et sauvegarde | 1 |
5. Mesures de sécurité
La grille de docs/securite.md compte 47 exigences : 42 conformes, 1 non conforme, 3 à vérifier, 1 non applicable. Par domaine :
| Domaine | Mesures principales | État |
|---|---|---|
| Architecture (V1) | Inventaire, analyse de risques, secrets hors du code | 3 C |
| Authentification et sessions (V2, V3) | Tous les points d'entrée authentifiés, aucun identifiant par défaut, verrouillage et journalisation des échecs, mot de passe jamais persisté côté client ; fédération d'identité disponible, activation à décider (D1) | 4 C, 1 AV |
| Contrôle d'accès (V4) | Droits revalidés côté serveur, administration réservée, IPC borné | 3 C |
| Validation et injection (V5) | Encodage de sortie, AFTS échappé, sortie du modèle supervisée ; types de fichiers non filtrés (D2) | 3 C, 1 AV |
| Chiffrement et communications (V6, V9) | TLS externe, certificats validés par l'Explorer, secrets chiffrés au repos, flux internes documentés | 4 C |
| Journalisation (V7) | Journal métier, audit ACS, journaux d'authentification et d'administration, rotation | 3 C |
| Protection des données (V8) | Cache local purgé, pseudonymisation, purges, sauvegarde testée | 4 C |
| Dépendances et configuration (V10, V14) | Scans bloquants en CI, conteneur sans privilège, images reconstruites, SonarQube, ports limités, CSRF ; dépendances docLoader sans HIGH/CRITICAL (Spring Boot 4.1.1) | 7 C |
| Electron | Isolation, CSP, garde de navigation, bac à sable, permissions, ouverture de fichiers bornée ; paquets et flux de mise à jour non signés (RR4) | 7 C, 1 NC |
| Exploitation | Services non exposés, comptes techniques inventoriés, images reconstruites, sauvegardes testées ; antivirus absent (D2) ; décision d'homologation à prononcer | 4 C, 1 AV, 1 NA |
Preuves disponibles :
| Preuve | Où |
|---|---|
Rapport du harnais (npm audit, Trivy, gitleaks, 22 vérifications de configuration) | tools/security/out/report.md, rejoué à chaque lot et à chaque pipeline (jobs security-*) |
| Artefacts de pipeline | trivy-sbom.json, trivy-fs.json, gitleaks.json, npm-audit.json, trivy-image.json : artefacts GitLab des jobs security-* de chaque pipeline (page du job, panneau « Job artifacts », parcourir ou télécharger ; API GET /projects/:id/jobs/:job_id/artifacts), conservés un mois après le job (expire_in), la nomenclature bom.json une semaine ; au-delà, les relancer ou relancer le pipeline |
| Tests automatisés | docLoader : 225 tests dont verrouillage et chiffrement ; Explorer : sondes de démarrage (CSP, navigation, webview, bac à sable) et harnais d'accessibilité |
| Test de restauration | docker/backup.sh --verify exécuté le 2026-10-17 : 72 tables, 5124 nœuds, 1781 fichiers de contenu restaurés à l'identique |
| Journaux sans secret | 4,3 millions de lignes des conteneurs du poste parcourues, 0 occurrence des mots de passe de la pile |
| Acceptations à durée limitée | .trivyignore.yaml de blueDoc (11 CVE embarquées dans la distribution Alfresco 26.2.0 community, échéance 2026-12-31) ; celui de docLoader est vide depuis le 2026-10-20 |
6. Risques résiduels
| Réf. | Risque résiduel | Origine | Condition ou échéance | Acceptation |
|---|---|---|---|---|
| RR1 | Trois CVE de Spring Framework 6.2.19 dans docLoader (spring-webmvc, spring-webflux), corrigées par Spring Boot 4 seulement | R5 | Clos le 2026-10-20 : docLoader sur Spring Boot 4.1.1 (Spring Framework 7.0.9), 0 HIGH/CRITICAL sur la nomenclature, acceptation retirée de .trivyignore.yaml (action A2) | clos |
| RR2 | Flux internes en HTTP sans TLS sur le réseau docker | R6 | Valable tant que le réseau docker n'est partagé avec aucun service tiers et que le démon n'est accessible qu'aux exploitants ; TLS interne par configuration sinon (D3) | établissement |
| RR3 | Aucun antivirus sur les fichiers déposés | R8 | Transformations en conteneurs dédiés ; décision D2 | établissement |
| RR4 | Installeur de l'Explorer non signé ; le flux est en HTTPS par le relais (A1), le saut relais → instance GPU reste en HTTP entre deux serveurs tant que le port 8090 n'est pas restreint ; les postes construits avec l'ancienne adresse lisent le flux HTTP jusqu'à la prochaine publication | R10 | Action A3 (certificat de signature de code) ; restriction du port 8090 (A1) | établissement |
| RR5 | Authentification des clients par identifiant et mot de passe ACS, sans second facteur | R3 | Verrouillage et audit en place ; fédération d'identité (D1) apporte le second facteur de l'IAM | établissement |
| RR6 | Sauvegardes de la pile de test non planifiées ; rétention des journaux du conteneur ACS selon le démon | R9, R12 | Scripts fournis ; planification et rétention fixées par l'exploitant (D3). Pile de test de l'éditeur : décision du 2026-10-20, pas de planification, le besoin sera traité avec la mise en service de blueDoc sur la GED interne de production de l'éditeur | établissement ; éditeur pour sa pile de test (décidé) |
| RR7 | Injection d'instructions par un document soumis au modèle | R11 | Effet limité à une proposition supervisée | établissement |
| RR8 | Bibliothèques vulnérables embarquées dans la distribution Alfresco 26.2.0 community et transform-core-aio 5.4.3 (11 CVE CRITICAL corrigeables : Spring Framework, Tomcat embarqué, Netty, CXF, Hazelcast, FreeMarker, Bouncy Castle), corrigées par une version amont seulement ; aucune dans les modules blueDoc | R5 | Acceptées jusqu'au 2026-12-31 (.trivyignore.yaml de blueDoc), revues à chaque reconstruction mensuelle de l'image de base ; action A6 | établissement |
Actions de l'éditeur
| Réf. | Action | Échéance |
|---|---|---|
| A1 | Flux de mise à jour de l'Explorer en HTTPS : fait le 2026-10-19. Le flux reste servi par python3 -m http.server (port 8090) sur l'instance GPU ; le relais nginx bluedoc-explorer-feed (job explorer-feed-deploy, hôte docker de test, certificat Let's Encrypt par le proxy) le présente en HTTPS, build.publish.url et upload.ps1 pointent cette adresse. Reste : une publication sur l'ancien flux pour faire basculer les postes installés (adresse gravée au build), et la restriction du port 8090 de l'instance GPU à l'adresse de l'hôte docker (pare-feu, exploitant) | Prochaine publication de l'Explorer |
| A2 | Montée de docLoader à Spring Boot 4 : faite le 2026-10-20 (4.1.1 ; starters modulaires, Jackson 3, Tomcat embarqué 11.0.27, Jackson 3.1.8 et 2.21.8 épinglés ; 225 tests verts ; jar lancé et contrôlé) | fait |
| A3 | Signature de code de l'installeur et vérification de l'éditeur par electron-updater (publisherName) ; voies, fournisseurs et coûts dans docs/securite.md, section « Signature de l'installeur de l'Explorer ». Depuis juin 2023 la clé privée d'un certificat de signature de code (OV comme EV) vit sur un jeton matériel ou dans un HSM. Trois voies : certificat OV ou EV d'une autorité (Sectigo, DigiCert, GlobalSign, Certum) avec jeton USB, signature sur le poste de construction par win.signtoolOptions.certificateSubjectName ; même certificat hébergé dans le HSM en ligne de l'autorité (Certum SimplySign, SSL.com eSigner), même configuration sans jeton ; Azure Artifact Signing (ex Trusted Signing), abonnement mensuel, organisation de l'UE avec trois ans d'existence vérifiable, win.azureSignOptions et identifiants Azure dans l'environnement de construction. Les fournisseurs TLS (OVHcloud) et de signature électronique de documents (eIDAS) ne délivrent pas ce certificat | Après A2 ; certificat à acquérir |
| A4 | Pipeline planifié mensuel de blueDoc sur develop (reconstruction et redéploiement de l'image -ext sur la base fraîche, scan security-image) | Schedules GitLab du projet blueDoc |
| A5 | Scan passif OWASP ZAP baseline de l'API ACS de la pile de test (audit.sh --zap), résultat reporté dans la grille | Prochain lot |
| A6 | Suivre les versions de la distribution Alfresco community et de transform-core ; reconstruire l'image de base ADG sur la première version qui corrige les CVE de RR8, puis retirer les entrées de .trivyignore.yaml | 2026-12-31 |
Décisions de l'établissement
| Réf. | Décision | Options | Effet |
|---|---|---|---|
| D1 | Fédération d'identité des clients | Identity service d'ACS 26 (Keycloak ou IAM OIDC de l'établissement) avec flux OIDC dans l'Explorer et le client web ; ou authentification ACS actuelle | Second facteur et politique de mots de passe portés par l'IAM ; développement du flux OIDC côté Explorer |
| D2 | Antivirus sur le dépôt | ClamAV par le moteur de transformation ; passerelle antivirale en amont ; aucun | Clôture de RR3 ou acceptation |
| D3 | Exploitation de l'instance de l'établissement | Planification des sauvegardes (backup.sh ou équivalent), rétention des journaux (daemon.json), TLS interne si réseau partagé, certificat TLS du service exposé (autorité de l'établissement ou RGS) | Clôture de RR2 et RR6 |
| D4 | Audit indépendant | Test d'intrusion ou audit de configuration par l'établissement ou un prestataire qualifié (PASSI) | Étape 7 |
| D5 | Autorité et durée | Désignation de l'autorité d'homologation, durée retenue, calendrier de revue | Étape 8 |
7. Protection réelle
Vérifications exécutées :
- harnais automatisé (
tools/security/audit.sh) à chaque lot de la passe et jobssecurity-*à chaque pipeline develop, tag ou manuel des deux dépôts ; - sondes Electron au démarrage de l'Explorer : script injecté refusé par la CSP, navigation hors
file://refusée,webviewrefusé, préchargement fonctionnel en bac à sable ; - test de restauration des sauvegardes sur la pile locale ;
- revue outillée des affectations HTML du renderer (
tools/security/check-innerhtml.py).
Non exécuté à ce jour : scan passif ZAP de l'API (A5), test d'intrusion et audit de configuration indépendants (D4), revue de code par un tiers.
8. Décision d'homologation
À compléter par l'établissement :
| Élément | Valeur |
|---|---|
| Système | blueDoc, périmètre de la section 1 |
| Référentiels et niveau | Section 2 |
| Autorité d'homologation | |
| Pièces examinées | Ce dossier, docs/securite.md, rapport du harnais, résultats de D4 |
| Risques résiduels acceptés | RR1 à RR8, chacun avec sa condition |
| Réserves et actions sous délai | A1 à A6, D1 à D3 |
| Durée | |
| Date et signature |
9. Maintien en condition de sécurité
| Cadence | Activité | Responsable |
|---|---|---|
| À chaque pipeline | Jobs security-* : dépendances, secrets, configuration, Explorer, images ; un job bloquant en échec arrête la publication et le déploiement | Éditeur |
| À chaque lot de travaux | Harnais rejoué, grille et journal mis à jour | Éditeur |
| Mensuel | Reconstruction de l'image de base ACS (pipeline planifié de l'ADG), reconstruction et scan de l'image docLoader et de l'image de l'instance (A4) | Éditeur |
| Échéances datées | 2026-12-31 : RR8 (A6) | Éditeur |
| À chaque composant ajouté | Inventaire, analyse de risques et grille repris ; scénario de risque ajouté | Éditeur |
| Annuel | Revue de la grille et du dossier, renouvellement des acceptations, revue des comptes techniques | Éditeur et établissement |
| Veille | Avis de sécurité d'Alfresco, Spring, Electron, Node, OpenSearch, PostgreSQL, Tika et de l'image de base ; bulletins CERT-FR | Éditeur |
| Rotation des secrets | Variables CI masquées, docker/.env, keystore ACS, clé de chiffrement docLoader : emplacements dans « Comptes techniques » de docs/securite.md ; rotation à chaque départ d'un exploitant ou soupçon de fuite | Exploitant |
| Incident | Journaux (audit ACS, docLoader, proxy, conteneurs), restauration par restore.sh, rotation des secrets, information de l'autorité | Exploitant et établissement |